焼肉きんぐ・タイムズカーで個人情報流出 相次ぐ不正アクセスを18件調べて見えた『データの持ち方』
焼肉きんぐ、タイムズカーなど直近の個人情報流出・不正アクセス事案18件を、セキュリティ専門家ではない立場から公式発表中心に確認。件数だけでなく、会社が何を集め、どこに置き、いつまで持っているのかを見ていきます。
この記事で分かること
- セキュリティ専門家ではない筆者が、2026年8月1日〜10月5日の公表・更新から18事案を一次資料中心に確認
- 件数だけでなく、漏れた情報の種類や退会者・旧サービス利用者のデータが残っていたかにも注目
- 委託先やSaaS、分析ツール経由の事例もあり、自社システムだけ見ても全体像は分からない
- 転職先を見るときに、データの扱い方をどう気にすればいいかを筆者なりに整理
この記事の要点
僕はセキュリティの専門家ではありません。だからこそ会社を格付けするのではなく、公式発表を読みながら「何を集める・どこに置く・いつまで持つ・どう分ける」の4点を企業研究の補助線として見てみました。
2026年10月5日、Xでは焼肉きんぐの個人情報流出が大きく話題になっていました。少し前にはタイムズカーでも、運転免許証画像など本人確認書類の漏えいが公表されています。
僕はセキュリティの専門家ではありません。なので「この会社の対策が弱い」「この設計が正解だ」と評価するつもりはありません。
ただ、タイムズカーでは免許証画像まで対象になったというニュースも少し前に出ていて、そもそも普通の会社は、どこまで僕らのデータを持っているんだろうと気になりました。
調べてみると、10月5日に攻撃が一斉発生したわけではありません。公表日が近かっただけで、発覚日や侵入時期はそれぞれ違います。
たとえばタイムズカーは9月25日に不正アクセスを検知し、その後の調査で約660万アカウントの情報取得を確認。さらに約160万アカウントでは、運転免許証画像などの本人確認書類が漏えいしたと公表しています。
公式発表timesmobi.co.jp タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第2報) 約660万アカウントが対象。退会済み・入会未完了者を含む対象範囲と、漏えいした情報項目を公表。 元ページを見る ↗今回は、2026年8月1日から10月5日までに公表・更新された国内事案から、論点が違う18件を拾って一次資料を中心に読み比べました。
この記事は「危ない会社ランキング」ではありません。専門家ではない僕が、ニュースを見て気になったことを一次資料で確かめながら、転職先を見るときにも使えそうな視点を整理したものです。
調査上の注意:人数、アカウント数、レコード数、ファイル数は単位が異なるため合算していません。「漏えい確認」と「漏えいの可能性」も分けています。直近事例の全件調査ではなく、構造を見るための抽出です。
なお、この18件だけから「最近、漏えいが統計的に急増した」とは判断していません。個人情報保護委員会の令和7年度年次報告では、民間の個人情報取扱事業者等について漏えい等事案の報告処理が17,139件あり、50,001人以上が対象となった事案は121件(0.7%)でした。
まず気になったのは、件数より中身だった
直近の代表例を並べると、同じ「個人情報漏えい」でも中身はかなり違いました。
| 公表・更新 | 組織・サービス | 公表された範囲 | 僕が気になった点 |
|---|---|---|---|
| 9月28〜29日 | タイムズカー | 約660万アカウント。うち約160万で本人確認書類の漏えい確認 | 免許証画像等、退会済み・入会未完了者も対象 |
| 9月29日 | イープラス | 1,463件 | 一部に振込先口座情報 |
| 9月30日 | セイコーマートアプリ | 572,022人 | アプリ会員の49%、パスワードは対象外 |
| 10月1日 | 大阪市の採用試験録画面接 | 106名 | 委託事業者が使う分析ツールへの不正アクセス |
| 10月1日 | JAEA | 175人・367ファイル | 顔写真付き公的身分証、健康診断、マイナンバーを含むケース |
| 10月1日 | OZmall | 最大442,779名 | 一部退会者を含む。カード情報は外部決済で対象外 |
| 10月2日 | クロネコ代金後払い | 範囲調査中 | 氏名等に加え請求金額、債権残高、商品明細など |
| 10月5日 | 焼肉きんぐ公式アプリ | 10,788,963件 | 氏名・メール・電話等。パスワードや利用履歴等は対象外 |
出典:各社・各機関の公表資料。タイムズモビリティ第2報・第3報、イープラス、セイコーマート、大阪市、JAEA、スターツ出版、ヤマトホールディングス、物語コーポレーション。
ニュースITmedia NEWS 「大起水産アプリ」に不正アクセス、17万人の個人情報漏えいか 10月5日に出た報道の一例。公式発表だけでなく、ニュース側でどう整理されているかも確認しました。 記事を見る ↗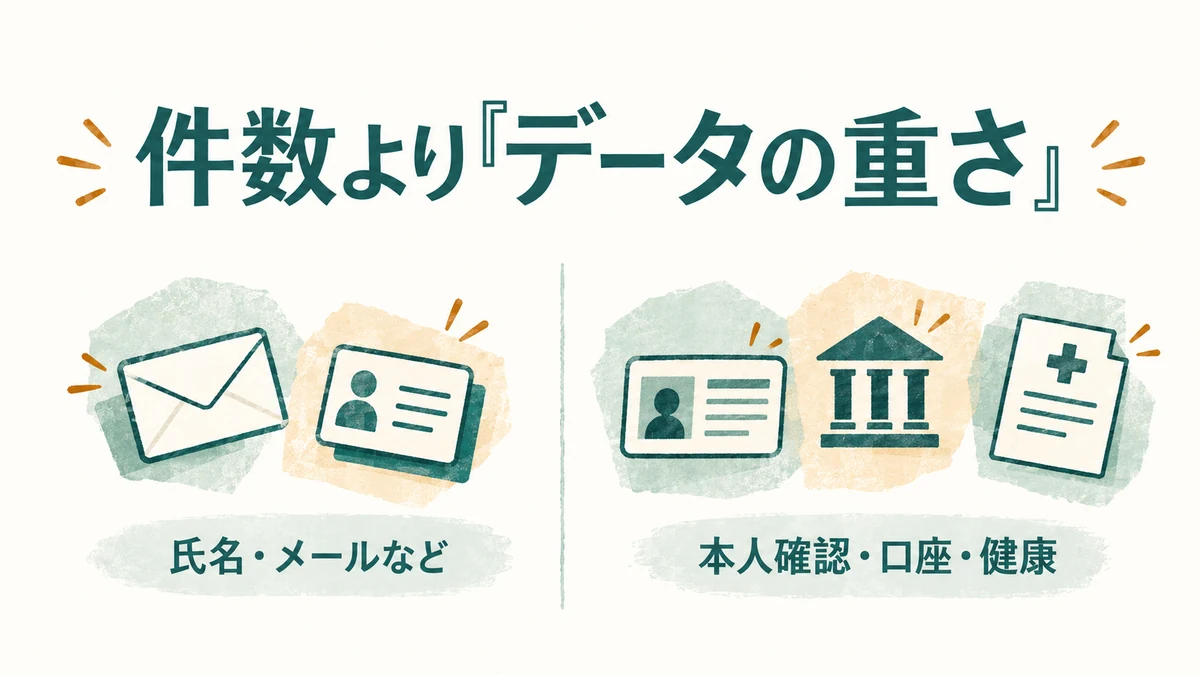
焼肉きんぐは約1,079万件と規模が大きい一方、JAEAは175人分でも、顔写真付き公的身分証、特殊健康診断結果、放射線業務従事者証明が含まれ、一部にはマイナンバーも含まれていました。
イープラスは1,463件ですが、銀行振込で払い戻した751件には振込先口座情報が含まれています。
数字だけ見れば焼肉きんぐが圧倒的です。でも利用者目線では、免許証、口座、健康情報のようなデータはまた別の怖さがあります。
僕はここで、「何件漏れたか」と「何が漏れたか」は分けて見た方がよさそうだと思いました。
公式発表monogatari.co.jp 『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び 対象件数だけでなく、今回漏えいしていない情報も公表されています。 元ページを見る ↗退会したら、データは消えるものだと思っていた
個人的に一番引っかかったのは、現在の利用者だけが対象とは限らなかったことです。
タイムズカーの約660万アカウントには、会員だけでなく退会済みの人と、入会を申し込んだものの完了していない人も含まれます。
OZmallの事案でも、一部の退会者が対象です。同社は、退会者情報について「取引上の履歴管理として一定期間保存している情報」と説明しています。
PFUでは、過去に利用していた外部EC基盤「ショップサーブ」への不正アクセスにより、PFUダイレクト本店の過去の注文情報が影響を受けました。対象となり得る注文データは、2008年12月から2025年10月までの利用にさかのぼります。
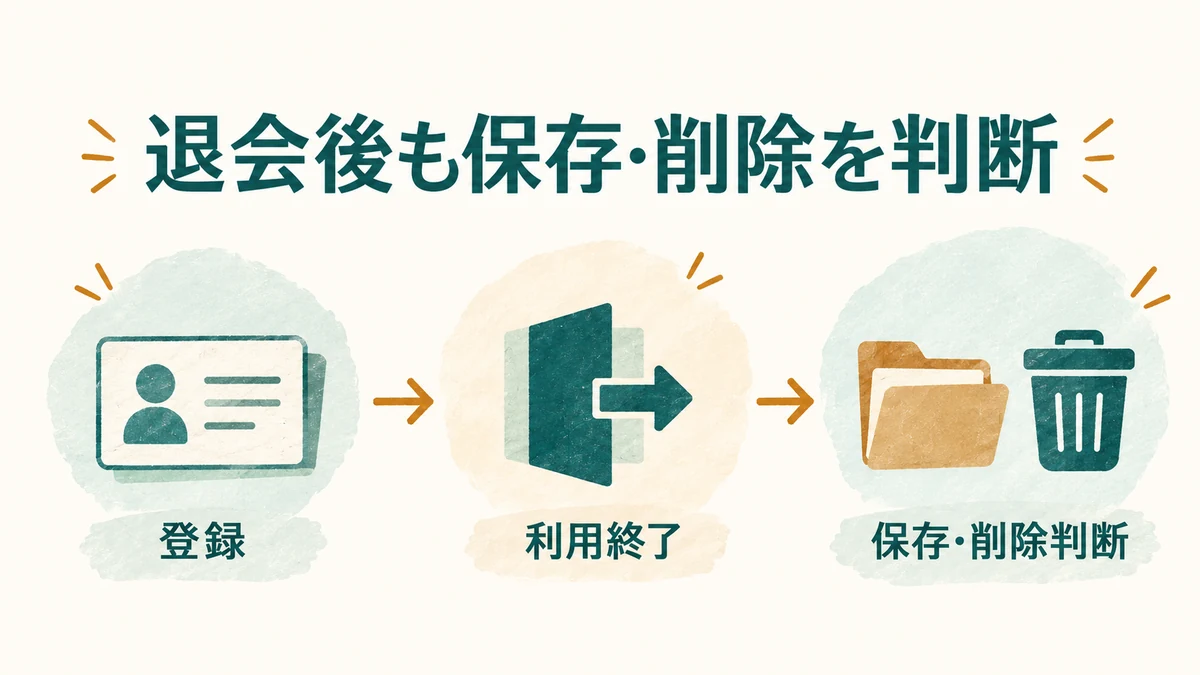
ここで僕が「退会者のデータを残していたのはおかしい」と断定することはできません。
個人情報保護委員会は、個人情報保護法には一般的な保存期間や廃棄時期の規定はないと説明しています。そのうえで、個人データを利用する必要がなくなったときは遅滞なく消去するよう努めること、必要以上に長期保存しないことを示しています。
公的資料個人情報保護委員会 取得した個人情報は、いつ廃棄しなければなりませんか 保存期間に一律の規定はないことと、利用する必要がなくなった個人データの消去について説明されています。 公式FAQを見る ↗制度の細かい評価は専門家に任せるとして、利用者としては「サービスをやめた後も、情報が残るケースはある」という点は知っておいた方がよさそうです。
自社だけ守ればいい話でもなさそうだった
直近事例を見ていると、委託先や外部サービスから影響が広がったケースもありました。
大阪市の採用試験では、録画面接システムの事業者が利用していたデータ分析ツールへの不正アクセスが原因となり、応募者106名の氏名、メールアドレス、電話番号の漏えいが確定しています。
PFUのケースでは、自社が現在使っているEC基盤ではなく、過去に利用していたEストアーの「ショップサーブ」への不正アクセスが発端でした。
公式発表大阪市 採用試験録画面接システム事業者における個人情報の漏えいについて 録画面接システム事業者が利用していたデータ分析ツールへの不正アクセスについて公表。 元ページを見る ↗アプリ、予約、CRM、採用管理、問い合わせ管理、アクセス解析、決済。いまのサービスは、いろいろな外部ツールとつながっています。
なので僕のような外部の人間が「この会社の自社サーバーは安全そうだから大丈夫」と見ても、それだけでは実際のデータの流れまでは分からないんだと思います。
IPAの「情報セキュリティ10大脅威 2026」でも、組織向け2位は「サプライチェーンや委託先を狙った攻撃」、4位は「システムの脆弱性を悪用した攻撃」とされています。
公的資料IPA 情報セキュリティ10大脅威 2026 組織向け脅威として、サプライチェーンや委託先を狙った攻撃などを整理しています。 IPAで確認する ↗逆に「分けていたから漏れなかった」情報もあった
各社の発表を読んでいると、漏れた情報だけでなく、漏れなかった情報も書かれています。
焼肉きんぐでは、氏名、メールアドレス、電話番号等が漏えいした一方、ログインパスワード、生年月日、店舗利用履歴などは漏えいしていないと公表しています。クレジットカード等の決済情報は同社で保持していません。
OZmallも、クレジットカード情報は外部決済システムを利用しているため、今回の漏えい可能性の対象外としています。
イープラスでは、不正アクセスを受けた払戻し情報管理システムについて、他システムへのアクセスは確認されていません。
ここは僕も勉強になったところです。
「侵入されないようにする」だけではなく、何か起きたときに全部まとめて持っていかれないように、そもそも分けておくという考え方がある。
細かい設計の良し悪しまでは僕には判断できませんが、「何が漏れなかったか」を見ると、その会社がデータをどう分けていたのかの一端は見えます。
転職先を見るなら、僕はこの4つが気になる
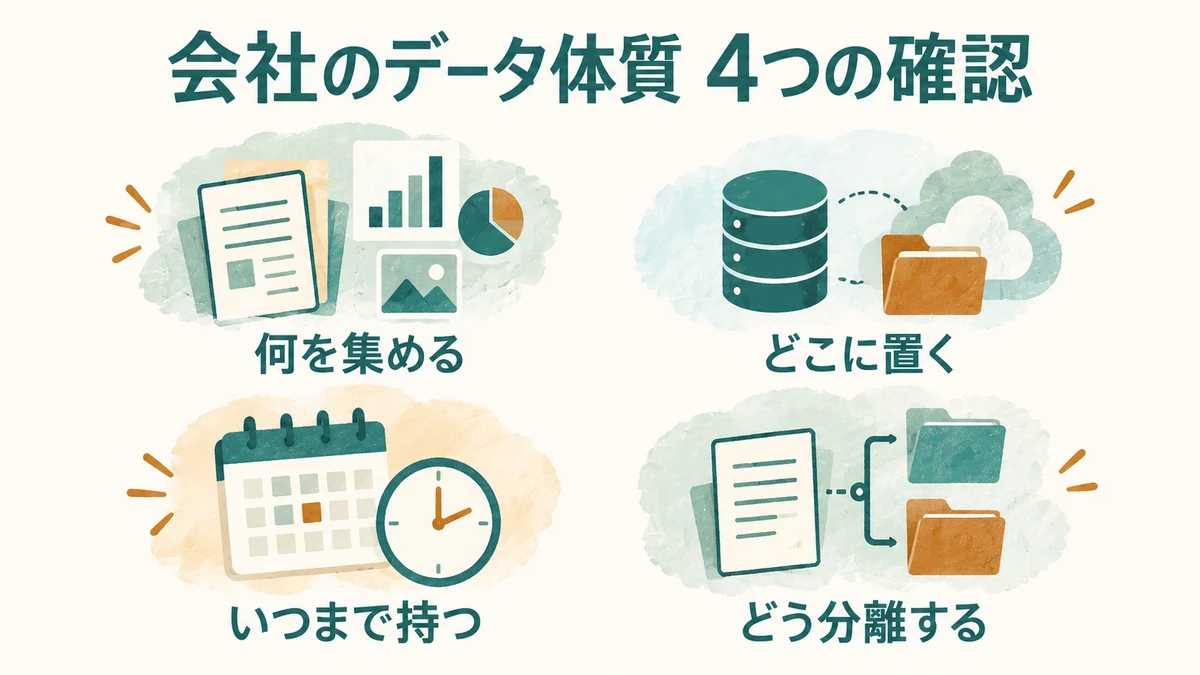
18事案を読んでいて、僕が今後会社を見るときに気にしたいことは4つにまとまりました。
| 見る軸 | 気にすること |
|---|---|
| 何を集める | 連絡先だけか、本人確認書類、決済、健康情報なども扱うか |
| どこに置く | 自社DB、SaaS、委託先、分析ツールなど、どこを経由するか |
| いつまで持つ | 現役利用者だけか、退会者・旧サービス・過去取引も保存するか |
| どう分ける | パスワード、決済、本人確認書類などが同じ場所に寄っていないか |
僕はこれを便宜上「会社のデータ体質」と呼んでいます。
もちろん、この4項目を外から見ただけで「安全な会社」「危険な会社」を判定できるわけではありません。僕にもそこまでの専門知識はありません。
ただ、転職先を調べるときに「この会社はどんなデータを扱う会社なんだろう」という問いを一つ足すくらいなら、かなり使えそうです。
面接で聞くなら、専門家ぶらず仕事内容に沿って聞けばいい
IT/Webの仕事では、エンジニア以外もデータに触れます。
Webマーケターなら顧客DBや広告データ、営業ならCRM、カスタマーサクセスなら問い合わせ履歴、WebディレクターやPMなら外部ベンダーや計測ツールに触れることがあります。
僕なら面接で「御社のセキュリティは大丈夫ですか」と大きく聞くより、仕事内容に沿ってこのくらいを聞きます。
- この職種では、どのような顧客データを扱いますか
- 本番データへアクセスすることはありますか
- 外部SaaSや委託先を使う場合、担当者はどこまで関わりますか
- 入社後に個人情報や情報セキュリティの教育はありますか
- トラブルが起きたとき、現場ではどこへ報告するルールですか
会社のサービス、顧客、収益、配属職種をつなげて見る基本的な方法は、第二新卒向けIT企業研究でも整理しています。
漏えいした会社=危険、とまでは言えない
今回調べた事例を、そのまま企業の安全ランキングにするのは違うと思っています。
外から分かるのは、公表された事実の一部だけです。
事故が起きた会社でも、調査範囲を具体的に示し、漏れた情報と漏れていない情報を分け、続報を出しているケースがあります。
逆に、事故が公表されていない会社だから絶対安全とも言えません。
転職先を見るなら、事故の有無だけではなく、
- 何が起きたかを具体的に説明しているか
- 「可能性」と「確認済み」を分けているか
- 対象データと対象外データを示しているか
- 委託先を含めて調べているか
- 続報や再発防止策を出しているか
あたりを、僕なら気にします。
まとめ:詳しいことは分からなくても、「何を持っている会社か」は見ておきたい
今回のニュースを見て、僕自身の会社を見る目が少し変わりました。
これまでは、アプリがある、会員数が多い、予約が便利、顧客分析ができる、というのは基本的に「デジタル化が進んでいる会社」という見方でした。
でも当然、その裏では大量の個人情報を預かることになります。
僕はセキュリティの専門家ではないので、「企業はこう設計すべきだ」と結論づけるつもりはありません。
ただ、利用者としても転職者としても、
この会社は何を集めて、どこに置いて、いつまで持っているんだろう。
そこまで少し気にするようになりました。
個人情報流出のニュースを、単に「また漏れたのか」で流すより、その会社がどんなデータを持つ事業なのかを見るきっかけにする。今の僕には、そのくらいの距離感がちょうどいいと思っています。
参考資料
- タイムズモビリティ「タイムズカーWebシステムへの不正アクセスに関する調査結果(第2報)」
- タイムズモビリティ「同(第3報)」
- 物語コーポレーション「焼肉きんぐ公式アプリ 個人情報漏えいに関するお詫び」
- スターツ出版「当社への不正アクセスによる個人情報流出の可能性に関するお知らせ(第2報)」
- 大阪市「採用試験録画面接システム事業者における個人情報の漏えいについて」
- JAEA「個人情報等の漏えいについて」
- Eストアー「不正アクセスによる個人情報漏えいに関するお知らせ(第2報)」
- PFU「外部サービスEストアー『ショップサーブ』への不正アクセスに伴う個人情報漏えい」
- 個人情報保護委員会「取得した個人情報は、いつ廃棄しなければなりませんか」
- 個人情報保護委員会「『遅滞なく消去する』とは」
- IPA「情報セキュリティ10大脅威 2026」
- 個人情報保護委員会「令和7年度個人情報保護委員会 年次報告」
- ITmedia NEWS「大起水産アプリに不正アクセス」
- ホワイトエッセンス「不正アクセスによる個人情報の漏えいに関するお詫びとお知らせ」
よくある質問

個人情報漏えいがあった会社は転職先として避けるべきですか?
事故があったという事実だけで、その会社全体の安全性まで判断するのは難しいと思います。公表内容や原因調査、再発防止、対象になったデータの範囲などを企業研究の材料の一つとして見るのが現実的です。
退会したら個人情報はすぐ削除されますか?
一律ではありません。個人情報保護法には一般的な保存期間の規定はありません。個人情報保護委員会は、利用する必要がなくなった個人データを遅滞なく消去するよう努めることや、必要以上に長期保管しないことを示しています。
IT/Web転職でセキュリティ体制はどう確認できますか?
外から内部体制を正確に評価するのは難しいため、仕事内容に沿って、扱うデータ、権限管理、外部SaaSや委託先の利用、入社後の教育などを確認するのがよさそうです。